


Современные модели искусственного интеллекта (ИИ) уже способны выявлять уязвимости в программном обеспечении и использовать их для нарушения работы больниц, электросетей и банков. Об этом заявил сооснователь Microsoft Билл Гейтс в интервью Financial Times на саммите Future of AI Summit. Кроме того, по его словам, злоумышленники могут применять открытые ИИ-модели с отключенными механизмами защиты.
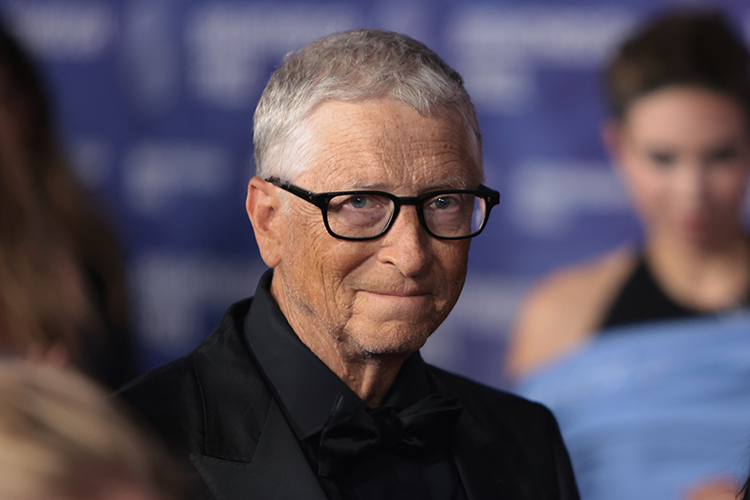 Билл Гейтс
«Что касается киберсферы, мы живем в очень цифровизированном обществе. Поэтому больницы, электросети, банки — все они зависят от очень сложного набора программного обеспечения. А наступательные возможности моделей ИИ позволяют находить в нем уязвимости и, соответственно, либо отключать, либо нарушать работу этих цифровых систем. Такая возможность уже существует», — предупредил Гейтс.
По его словам, если поручить атакующей группе взлом подобных объектов с использованием новейших ИИ-инструментов, особенно открытых моделей без встроенных ограничений и мониторинга, такие атаки могут оказаться успешными. Гейтс подчеркнул, что развитие технологий значительно расширило возможности злоумышленников.
Сооснователь Microsoft также прогнозирует резкий рост числа кибератак в ближайшие годы. Одним из стимулов он назвал возможность требовать выкуп в криптовалюте за восстановление работы взломанных систем. При этом на переработку уязвимого программного обеспечения с применением ИИ, по его оценке, может потребоваться около пяти лет.
Гейтс призвал усилить контроль за разработкой и распространением мощных ИИ-моделей. Он считает, что одних добровольных мер технологических компаний недостаточно, а правительства должны устанавливать обязательные требования к безопасности таких систем.

В сентябре Гейтс предупреждал, что ИИ в руках злоумышленников способен привести к масштабным человеческим жертвам. Тогда он заявил, что сочетание возможностей современных ИИ-систем и намерений преступников представляет беспрецедентную угрозу.
В июне эксперт Positive Technologies Алексей Лукацкий рассказывал, что ИИ позволяет хакерам находить нестандартные способы обхода защиты и значительно удешевляет проведение атак. По его словам, злоумышленники уже используют технологию для создания фишинговых сообщений, дипфейков и поиска уязвимостей.
в Telegram


Комментарии 4
Редакция оставляет за собой право отказать в публикации вашего комментария.
Правила модерирования.